Security Awareness

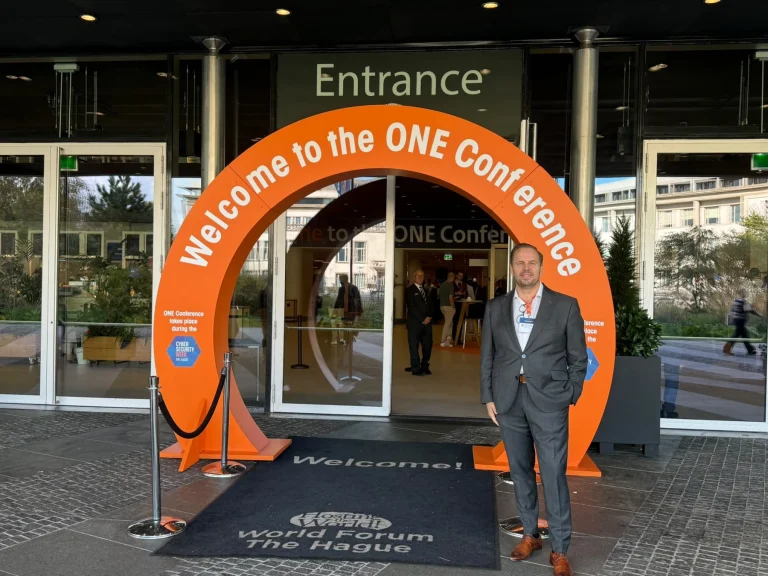
Wat twee dagen ONE Conference 2026 leren over tempo, regie en de rol van mensen
Patrick Jordens voor de ingang van One Conference Den Haag 2026
Sjabloon verwerkingsregister mkb: zo gebruikt u de nieuwe AP-sjablonen
Schild cybersecurity
Ieder goed doel kan een eigen security officer hebben
De klok tikt al: wat de meldplicht uit de Cyber Resilience Act nu van uw organisatie vraagt
Cyber Resilience Act
Mijn Cyberweerbare Zaak 2026: subsidie voor cyber awareness
CBF scherpt toezicht op keurmerkhouders: hoe staat uw goede doel er zelf voor?
Ketenveiligheid onder de Cyberbeveiligingswet: zo kijkt een toezichthouder
Een certificaat van uw leverancier is geen vrijbrief
AI verandert het hackersspel, maar wie de basis niet op orde heeft, verliest sowieso
De verplichting die veel organisaties over het hoofd zien: registratie vóór 15 augustus
Nieuwe wetgeving verplicht duizenden organisaties tot aantoonbare weerbaarheid
Kwetsbaarheden zijn het nieuwe wachtwoord
Beleid hebben is niet hetzelfde als beleid voeren
Zeven op de tien organisaties kregen te maken met identiteitsbreuk
Wanneer je leverancier het slachtoffer is
Ransomware treft vier keer meer organisaties: wat betekent dat voor uw bestuur?
Datalekken in Nederland: wat de cijfers ons zeggen over governance
Waarom data de motor achter cyberaanvallen is
De zorgplicht is geen checklist. Het is een managementsysteem
NIS2 en de weg naar de Cyberbeveiligingswet
Waarom ik de Ransomware Board Game speel met directies
NIS2-registratie: zo maak je je organisatie klaar voor toezicht
Van camerasoftware tot kluisruimte: een cyberaanval op de Uffizi en wat die Nederlandse musea leert
Webinar legt pijnpunt bloot: NCSC en RDI concluderen dat een ISO-certificaat vragen bij je leverancier niet volstaat