Wetgeving

Veilige Europese alternatieven voor digitale diensten
Hoe hackers je via je IT-leverancier proberen te hacken
NIS2 en ISO 27001: Wat betekent dit voor uw organisatie?
Van NIS2 naar BIO: wat verandert er voor de overheid?
Cyberbeveiligingswet introduceert persoonlijke boetes voor bestuurders
Cyberaanval op Rijssens Bouwbedrijf Nijhuis
Als losgeld de continuïteit van uw organisatie bepaalt
Ransomware in februari 2025 breekt records
Veel meer datalekken gemeld in 2024: echte gevaar blijft onder de radar
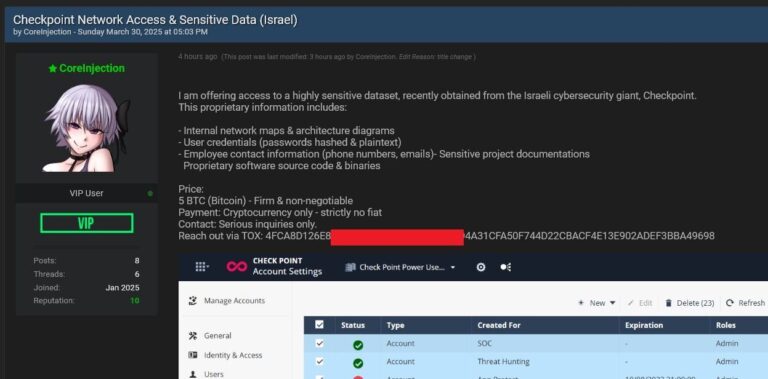
Wat zegt het darkweb over jouw organisatie?
Verdubbeling Russische phishingaanvallen
Fortinet-lekken: gepatcht en toch besmet?
Cyberweerbaarheid MKB: waarom cyberverzekeringen niet volstaan
Aansprakelijkheid bij ICT-bedrijven: wie betaalt de rekening?
China’s cyberaanvallen: belangrijke lessen voor organisaties
De Cyberbeveiligingswet is op de meeste non profits niet van toepassing, toch?
Cybersecurity en goede doelen: voldoen aan de normen
Ontdek zwakke plekken vóór hackers dat doen
Bent u klaar voor de NIS2-richtlijn?
Efficiënt en kosteneffectief security management
NIS2: Nieuwe wet voor cyberbeveiliging & kritieke entiteiten
Cybersecurity zorgt voor juridische conflicten in organisaties
Onderhandelen met hackers: tips van Patrick Jordens
Cyberrisico: het grootste organisatierisico van 2025